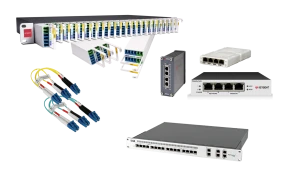
Network TAP
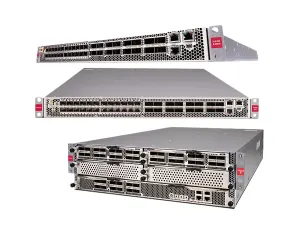
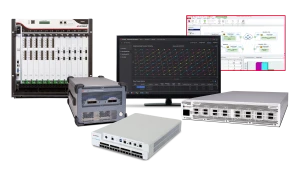
Bağlantıdaki trafiğin birebir kopyası.
Ne zamanBir bağlantının trafiğini izleme araçlarına vermeniz gerekiyorsa ve switch'in SPAN portu yük altında paket düşürüyorsa.


Ağda ne olduğunu görmek için trafiğin kopyası alınır ve doğru araca gönderilir, araç da bu kopyadan yavaşlığın ya da tehdidin kaynağını bulur.
Kimin işi: Ağ operasyonu ve güvenlik operasyonu ekipleri. 12 ürün, 6 üretici.
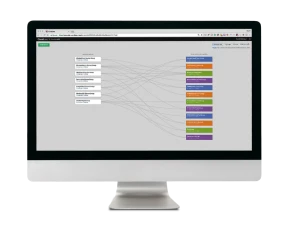
1 · Erişim
2 · Dağıtım
3 · Analiz
Trafiğin kopyası, ağı yavaşlatmadan ve hattı kesmeden alınır.
Bağlantıdaki trafiğin birebir kopyası.
Ne zamanBir bağlantının trafiğini izleme araçlarına vermeniz gerekiyorsa ve switch'in SPAN portu yük altında paket düşürüyorsa.
Inline güvenlik araçları için arıza koruması.
Ne zamanTrafiğin içinden geçtiği bir güvenlik cihazınız (IPS, WAF) varsa: cihaz dursa, güncellense ya da değiştirilse de ağ durmaz.
Bulut ve sanal ağlarda paket görünürlüğü.
Ne zamanİzlenecek trafik bulutta ya da sanal makineler arasındaysa; oraya TAP takılamaz, kopyayı bu alır.
Her araç yalnız kendi işine yarayan trafiği alır, cihazların hepsi tek yerden yönetilir.
Her izleme ve güvenlik aracına ihtiyaç duyduğu trafik.
Ne zamanAynı trafiği birden çok izleme ve güvenlik aracı istiyorsa. Araçları bağlantılara tek tek bağlamak yerine aradaki tek katman olur; filtreler, çoğaltır, dağıtır.
Görünürlük cihazları için merkezi yönetim ve otomasyon.
Ne zamanBirden çok NPB ve bypass switch'i birkaç yerleşkede işletiyorsanız; değişiklik tek noktadan yapılır ve kaydı tutulur.
Yavaşlığın ve tehdidin kaynağı kopyalanan trafikten, flow verisinden, cihaz durumundan ve deneme trafiğinden bulunur.
Flow verisiyle
Flow verisiyle ağ performansı ve tehdit tespiti.
Ne zamanAğ şubeye, veri merkezine ve buluta yayılıyorsa ve agent kurulamayan cihazları (IoT, misafir ağı, sanal makine) probe eklemeden izlemek istiyorsanız.
Flow verisi ve ağ performansı için bulut platformu.
Ne zamanHizmeti bulutta (SaaS) istiyorsanız ve internet, peering ya da DDoS görünürlüğü ön plandaysa; servis sağlayıcı ölçeğinde.
Paket analiziyle
Gerçek zamanlı ve geriye dönük ağ analizi.
Ne zamanArızanın olduğu noktaya takıp trafiği hemen incelemek ya da bir omurgayı sürekli izlemek istiyorsanız.
Cihaz durumu ve deneme trafiğiyle
Ağ, sunucu ve uygulamalar için erişilebilirlik izleme.
Ne zamanSorunuz "ayakta mı, kapasitesi ne" ise: cihazlar, sunucular ve bulut kaynakları tek haritada; trafiğin içeriğine bakmaz.
Ağ ve uygulama sorunlarının sentetik testlerle erken tespiti.
Ne zamanKullanıcı şikâyet etmeden önce şubeler ve bulut bağlantıları arasında sürekli ölçüm istiyorsanız (Hawkeye); web uygulamanız için kullanıcı yolculuğu (Eggplant).
Cihazlar, ağlar ve servisler devreye girmeden önce performans, yük ve güvenlik testlerinden geçer.
Kimin işi: Ağ cihazı üreticileri, servis sağlayıcılar ve büyük ağları devreye almadan önce sınayan test ekipleri. Bir aile, 10 ürün, 1 üretici.
Ağ ve güvenlik testi için yazılım ve donanım.
Ne zamanYeni bir cihazı, yazılım sürümünü ya da ağ tasarımını canlıya almadan önce gerçek trafik ve saldırı yükü altında sınamanız gerekiyorsa. Yazılımlar trafiği tanımlar, donanım onu tam port hızında üretir.
Şifreli trafik güvenlik araçlarına açılır, saldırılar ve dolandırıcılık tehdit istihbaratıyla erkenden yakalanır.
Kimin işi: Güvenlik operasyonu (SOC) ekipleri, dolandırıcılıkla mücadele ve marka koruma birimleri. 7 ürün, 2 üretici.
Güvenlik araçları şifreli trafiğin içini ancak şifre çözüldüğünde görebilir.
Şifreli trafiği güvenlik cihazlarına açan SSL görünürlük cihazı.
Ne zamanIPS, DLP, WAF ve web filtreleme cihazları şifreli trafiği göremiyorsa: şifre bir kez çözülür, açık trafik bu cihazlara verilir ve yeniden şifrelenir.
Saldırgan grupları, kurumun internete açık varlıkları ve markanın kötüye kullanıldığı siteler saldırı gelmeden izlenir.
Saldırgan grupları ve altyapılarını izleyen tehdit istihbaratı.
Ne zamanSektörünüzü hedefleyen saldırgan gruplarını, altyapılarını ve yöntemlerini saldırı gelmeden tanımak istiyorsanız.
İnternete açık varlıkların sürekli envanteri.
Ne zamanKurumunuzun internete açık bütün varlıklarını (unutulmuş sunucular, alt alan adları, açık servisler) sürekli bulup açıklarını görmek istiyorsanız.
Marka kötüye kullanımının tespiti ve kaldırılması.
Ne zamanMarkanız sahte sitelerde, uygulama mağazalarında ya da sosyal medyada kötüye kullanılıyorsa ve bunların kaldırtılması gerekiyorsa.
Kimlik avı e-postaları ve dolandırıcılık girişimleri kullanıcıya ulaşmadan durdurulur.
Kimlik avına ve BEC saldırılarına karşı e-posta güvenliği.
Ne zamanKimlik avı, sahte fatura ve yönetici taklidi e-postaları çalışanlara ulaşmadan durdurulacaksa.
Web ve mobil oturumlarda dolandırıcılık tespiti.
Ne zamanWeb ve mobil kanalda hesap ele geçirme ve dolandırıcılık, müşteriyi rahatsız etmeden oturum içinde yakalanacaksa; bankacılık ve e-ticaret.
Uç noktaları, ağı ve e-postayı Group-IB'nin uzman ekibi 7/24 izler ve olaylara müdahale eder.
Analist desteğiyle 7/24 tehdit tespiti ve müdahale.
Ne zamanKendi 7/24 güvenlik ekibiniz yoksa ya da yetmiyorsa: uç nokta, ağ ve e-postayı Group-IB'nin ekibi izler ve müdahale eder.
Bypass Switch, Network Visibility bölümünde, “Trafiğe erişim” altında.
Uygulamaya gelen istekler sunucular arasında dağıtılır, bir sunucu düştüğünde trafik çalışan sunuculara gider.
Kimin işi: Uygulama ve altyapı ekipleri. 1 ürün, 1 üretici.
Layer 4-7 yük dengeleme ve uygulama teslimi.
Ne zamanBir uygulamaya gelen trafiği birden çok sunucuya dağıtmanız, TLS yükünü sunuculardan almanız ya da bir sunucu düştüğünde kesinti yaşamamanız gerekiyorsa.
Hatalar ve güvenlik açıkları kod yazılırken, yavaşlık ve arayüz hataları uygulama yayına çıkmadan yakalanır.
Kimin işi: Yazılım geliştirme, test ve kalite ekipleri, gömülü ve güvenlik kritik yazılım geliştiren kurumlar. 4 ürün, 1 üretici.
Hatalar, güvenlik açıkları ve kodlama standardı aykırılıkları kod çalıştırılmadan bulunur.
Çok dilli kod tabanları için statik kod analizi.
Ne zamanÇok dilli ve büyük bir kod tabanında hataları ve güvenlik açıklarını geliştirici daha kodu göndermeden bulmak istiyorsanız.
Gömülü yazılım için kodlama standardı denetimi.
Ne zamanGömülü ya da güvenlik kritik yazılımda MISRA, AUTOSAR ya da CERT uyumunu kanıtlamanız gerekiyorsa.
Uygulama yayına çıkmadan yük altında, gerçek cihazlarda ve tarayıcılarda sınanır.
Web uygulamaları ve API'ler için yük testi.
Ne zamanBir kampanya, sürüm ya da yayın öncesinde uygulamanızın ve API'lerinizin beklenen yükü kaldırdığını, JMeter, Selenium ya da Playwright testlerinizi yeniden yazmadan ölçmek istiyorsanız.
Gerçek cihaz bulutunda mobil ve web test otomasyonu.
Ne zamanMobil ve web uygulamanızı kendi cihaz laboratuvarınızı kurmadan gerçek iOS ve Android cihazlarda ve tarayıcılarda otomatik test etmek istiyorsanız.
Dosyalar kurum içinde ve kurumlar arasında şifreli ve kayıt altında aktarılır.
Kimin işi: BT operasyonu, uyum birimleri ve dosya alışverişi yapan iş birimleri. 3 ürün, 1 üretici.
Kayıt altında, yönetilen güvenli dosya aktarımı.
Ne zamanDosya aktarımlarının şifreli, otomatik ve denetime hazır kayıtla yapılması gerekiyorsa; KVKK ve sektör denetimleri için.
Müşterilerle güvenli belge alışverişi ve e-imza.
Ne zamanMüşterilerle belge alışverişi ve e-imza tek, güvenli bir alanda toplanacaksa; iş birimleri için.
Güvenli FTP sunucusu ve masaüstü istemcisi.
Ne zamanGüvenli bir FTP/SFTP sunucusu ve istemcisi yetiyorsa; daha küçük ölçek, daha az iş akışı.