Ağ ve Güvenlik Çözümleri Distribütörü

Modül · Network Behaviour AnalysisTürkiye Distribütörü

Flowmon ADS

Flow verisinde davranış tabanlı tehdit tespiti

Flowmon ADS, flow verisindeki olağan dışı davranışı makine öğrenmesi ve davranışsal analizle bulur, fidye yazılımı, yatay hareket ve veri sızıntısı gibi tehditleri tespit eder. Çevre ve uç nokta güvenliğinin göremediği iç ağ trafiğini izlemek isteyen güvenlik ekipleri kullanır.

Genel bakış

Flowmon ADS ne işe yarar

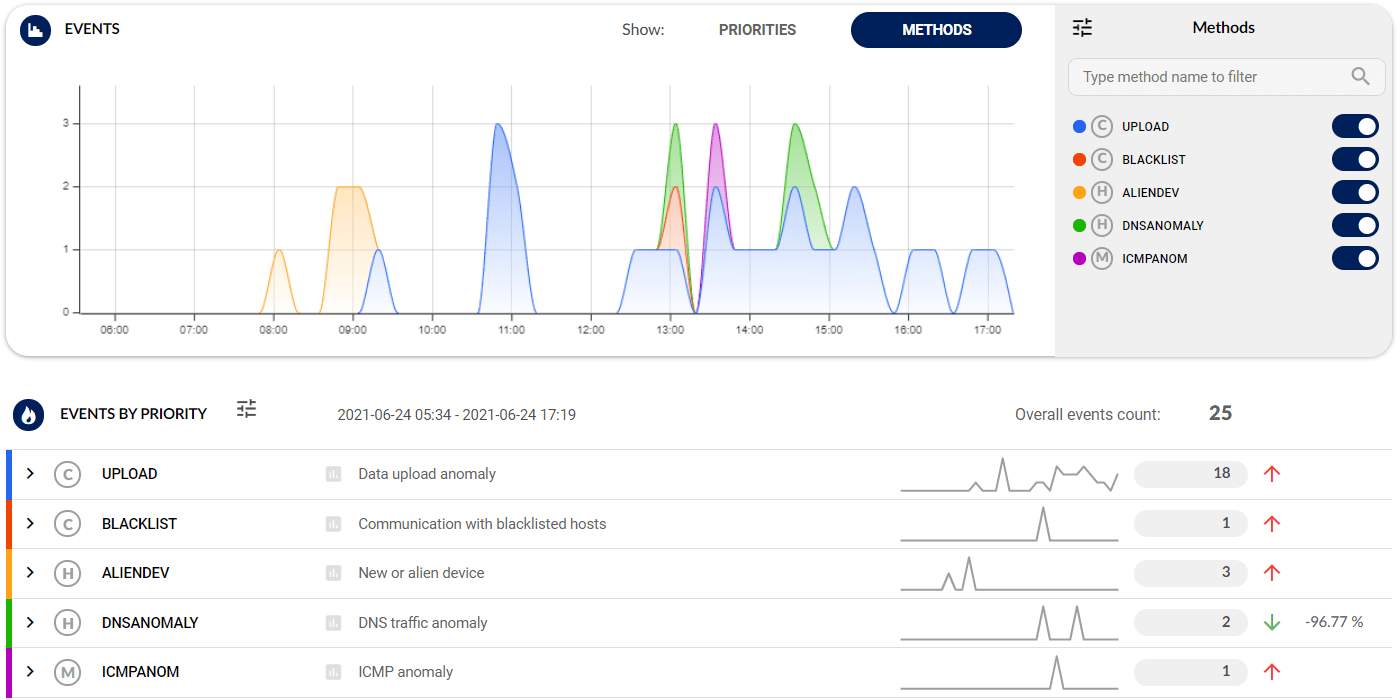
Flowmon ADS (Anomaly Detection System), Flowmon Collector'daki flow verisini sürekli analiz eden ve ağ trafiğindeki olağan dışı davranışı bulan bir ağ tespiti ve yanıt (NDR) modülüdür. Güvenlik duvarı, saldırı önleme sistemi ve virüs koruması bilinen imzalara bakar ve ağın çevresini korur. Ağın içinde olup bitenler ise çoğu zaman görünmez kalır. ADS içeriden gelen tehditleri, fidye yazılımının yayılmasını, keşif taramalarını, yatay hareketi, veri sızıntısını ve şifreli trafiğe gizlenmiş iletişimi davranışından tanır. Bulduğu her olay ciddiyetine göre sıralanır.

Nasıl çalışır

Flowmon ADS nasıl çalışır

ADS, Flowmon Collector üzerinde çalışır ve verisini Collector'daki veri beslemelerinden alır. Her besleme bir ağ bölümünü (yerel ağ, DMZ gibi) ya da bir kurumu temsil eder, tespit yöntemleri her besleme için ayrı çalışır. ADS 40'tan fazla tespit yöntemi ve 200'den fazla algoritma kullanır: davranışsal makine öğrenmesi, uyarlanabilir temel çizgi, sezgisel kurallar, davranış kalıpları ve itibar veritabanları. Progress'in tehdit istihbaratı servisi bilinen saldırgan adreslerini ve komuta kontrol sunucularını güncel tutar.

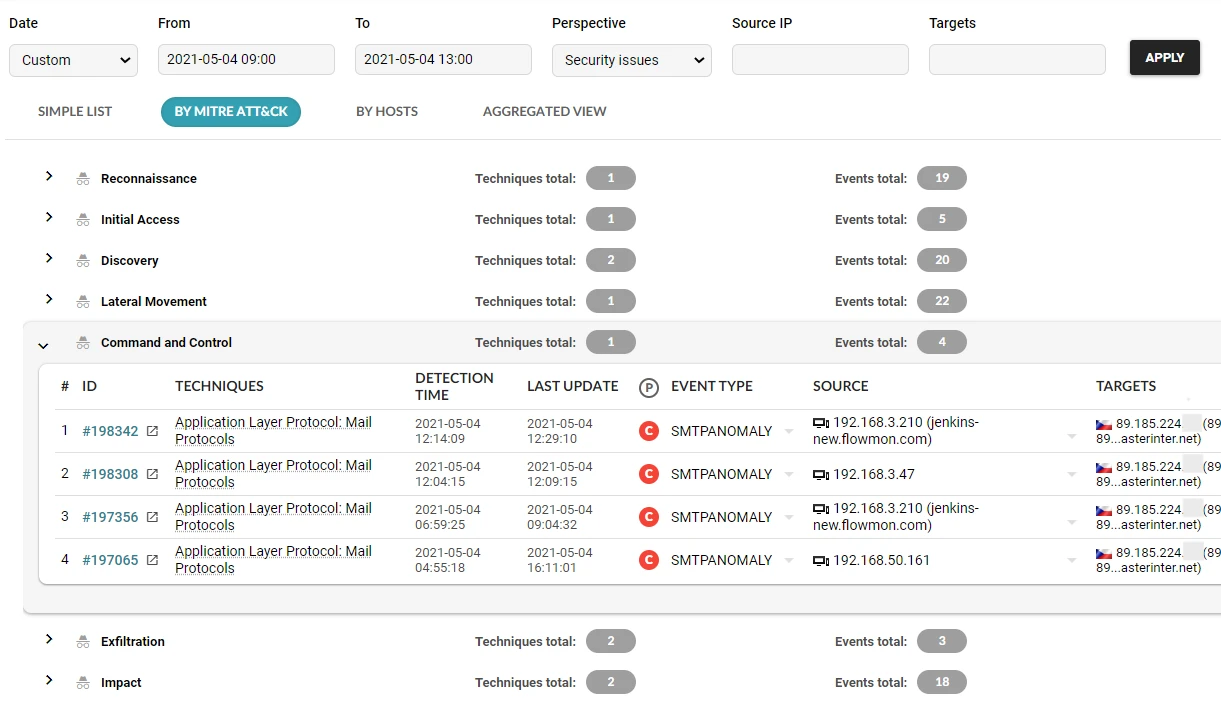
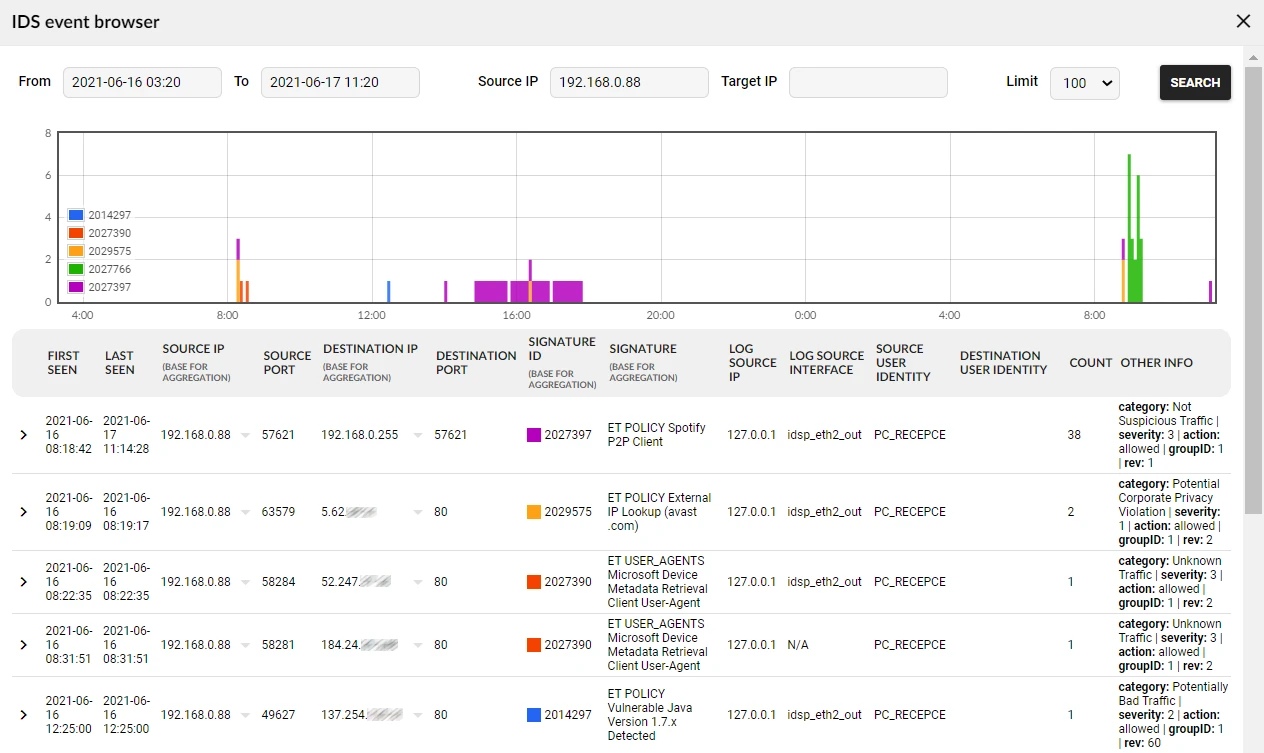
Flowmon Probe üzerinde çalışan Suricata IDS'in imza tabanlı olayları da ADS'de toplanır. Olaylar MITRE ATT&CK çerçevesine eşlenir ve olay ağacı, zaman çizelgesi ve kanıtlarla birlikte gösterilir. Bir olay paket kaydını başlatabilir, bu kayıt saldırıdan önceki paketleri de içerir.

Özellikler

Öne çıkan özellikler

MITRE ATT&CK eşlemesi

Olaylar taktik ve tekniklere göre gösterilir. Saldırının hangi aşamada olduğu ilk bakışta anlaşılır.

Davranış ve imza birlikte

Davranışsal analiz bilinmeyen tehditleri, Probe üzerindeki Suricata IDS bilinen saldırıları yakalar.

Olay kanıtı

Her olay bağlamı, ilgili flow kayıtları ve gerekirse tam paket iziyle birlikte incelenir.

Kullanıcı tanımlı yöntemler

Kuruma özgü istenmeyen trafik SQL benzeri bir sözdizimiyle tanımlanır.

Otomatik yanıt

Olay bir betiği çalıştırabilir ya da syslog, SNMP veya REST API ile güvenlik duvarına, ağ erişim kontrolüne ve SIEM'e gönderilebilir.

Yapılandırma sihirbazı

Farklı ağ türleri için hazır ayarlarla başlanır, yanlış alarmlar zamanla ayıklanır.

Neden Flowmon ADS

Agent'sız izleme

ADS ağ trafiğine bakar, cihazlara yazılım kurulmaz. Agent kurulamayan cihazlar da böylece izlenir.

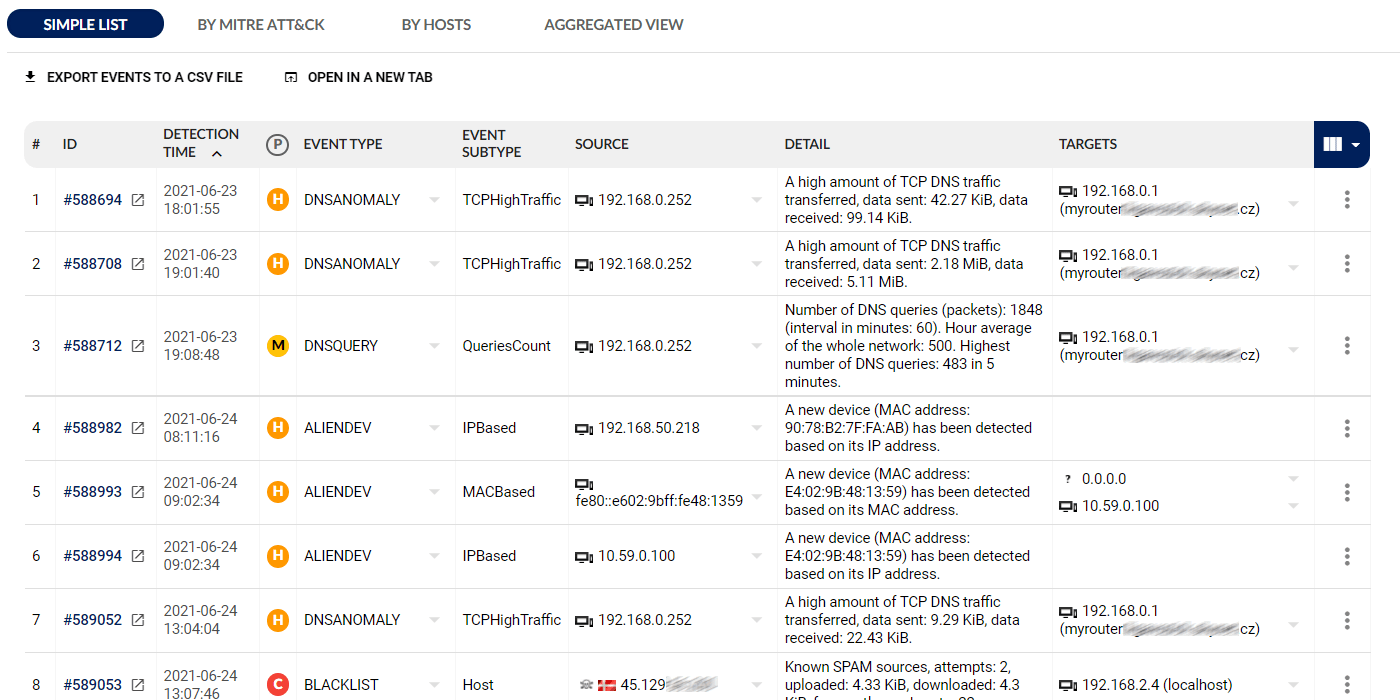
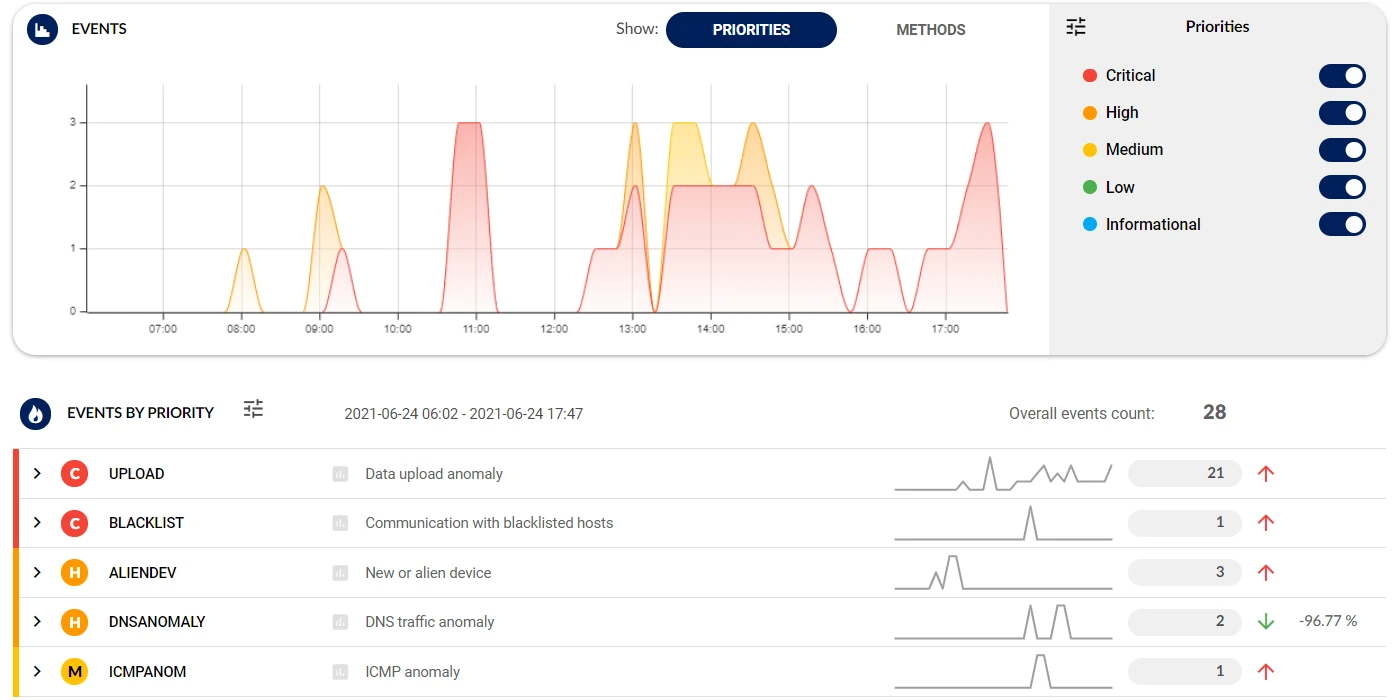
Önceliklendirilmiş olay listesi

Olaylar ciddiyetine göre sıralanır. Kurallara bağlı önem dereceleri genel, grup ya da kullanıcı düzeyinde tanımlanabilir.

Mevcut güvenlik araçlarıyla birlikte

IBM QRadar uygulaması, LDAP ve Active Directory ile Cisco ISE (pxGrid) bağlantıları hazırdır. Olaylar CEF biçiminde her SIEM'e gönderilebilir.

Ölçeğe göre lisans

Lite'tan Ultimate'a altı lisans var, saniyede 100 ile 100.000 flow arasında işlerler.

Ürün ailesi

Flowmon ADS ile birlikte

Flowmon ailesi

  • Platform Donanım Sanal Bulut

    Flowmon

    Progress Flowmon, ağ cihazlarından ve kendi probe'larından gelen flow verisini toplayıp analiz eder, performans sorunlarının nereden kaynaklandığını gösterir ve ağdaki olağan dışı davranışı tespit eder. Ağ ve güvenlik ekipleri on-premise ortamda ve bulutta aynı veriyle çalışır.

  • Donanım Sanal Bulut

    Flowmon Collector

    Flowmon Collector, ağ cihazlarından, Flowmon Probe'lardan ve bulut ağlarından gelen flow verisini toplar, uzun süre saklar ve dashboard'larda analiz eder. Fiziksel cihaz, sanal cihaz ya da bulut örneği olarak kurulur, Flowmon modülleri de onun üzerinde çalışır.

  • Modül

    Flowmon APM

    Flowmon APM, kullanıcı ile web uygulaması ve veritabanı arasındaki işlemleri ağ trafiğinden ölçer, yanıt sürelerini ve hizmet düzeyi hedeflerinin ne ölçüde tuttuğunu raporlar. Sunuculara agent kurmadan kritik uygulamaları izlemek isteyen ağ ve uygulama ekipleri kullanır.

  • Modül

    Flowmon Packet Investigator

    Flowmon Packet Investigator (FPI), Flowmon Probe'larda paket kaydeder, kaydı protokol kurallarına göre otomatik analiz eder ve sorunun nedenini çözüm önerisiyle birlikte gösterir. Paket analizinde uzman olmayan ağ ekipleri de sorunları onunla giderir.

  • Donanım Sanal

    Flowmon Probe

    Flowmon Probe, TAP ya da SPAN portundan aldığı kopya trafikten Layer 2-7'yi kapsayan IPFIX kayıtları ve gecikme ölçümleri üretir. Ağ cihazlarının flow üretemediği ya da yetersiz kaldığı noktalarda, 10 Mbps ile 100 Gbps arası bağlantılarda kullanılır.

Sorular

Flowmon ADS hakkında sık sorulan sorular

Sorunuzun cevabı burada yoksa Flowmon ADS için uzmanımıza sorun.

Uzmanımıza sorun
ADS, güvenlik duvarının ve IDS'in görmediği neyi görür?
Güvenlik duvarı ve IDS bilinen imzalara ve ağın çevresine bakar. ADS iç ağdaki davranışı izler ve bilinmeyen tehditleri, içeriden gelen saldırıları ve yatay hareketi olağan dışı trafikten tanır.
ADS şifreli trafikte tehdit bulabilir mi?
Evet. ADS trafiğin şifresini çözmez, bağlantıların davranışına ve Flowmon Probe'un topladığı TLS bilgilerine bakarak olağan dışı iletişimi tespit eder.
ADS için Flowmon Collector gerekir mi?
Evet. ADS, Flowmon Collector üzerinde çalışan bir modüldür ve verisini Collector'daki veri beslemelerinden alır.

İletişim

Flowmon ADS için bir uzmanla görüşün

Ürün seçimi, lisans ve deneme kurulumu için Progress ürünlerini tanıyan bir uzmanımızla görüşebilirsiniz.