Ağ ve Güvenlik Çözümleri Distribütörü

Yönetilen hizmet · Threat ProtectionTürkiye Distribütörü

Managed XDR

Analist desteğiyle 7/24 tehdit tespiti ve müdahale

Group-IB Managed XDR, uç nokta, ağ trafiği ve e-posta verisini tek konsolda birleştirir, tehditleri tespit eder ve müdahalede kurumun ekibine destek olur. Uyarıları Group-IB analistleri 7/24 incelediği için güvenlik ekibi sınırlı olan kurumlara uygundur.

Managed XDR

Genel bakış

Managed XDR ne işe yarar

Group-IB Managed XDR, kurumun uç noktalarını, ağ trafiğini ve e-postasını tek konsoldan izleyen bir genişletilmiş tespit ve müdahale (XDR) ürünüdür. Uç nokta agent'ı (EDR), ağ trafiği analizi (NTA), e-posta koruması, zararlı yazılım çalıştırma ortamı ve Group-IB'nin tehdit istihbaratı aynı platformda çalışır. Adındaki "managed" sözcüğü işin hizmet tarafını anlatır: Group-IB'nin analistleri uyarıları gece gündüz inceler, kurumun ortamında tehdit avı yapar ve bir olay çıktığında müdahalede kurumun ekibiyle birlikte çalışır.

Nasıl çalışır

Managed XDR nasıl çalışır

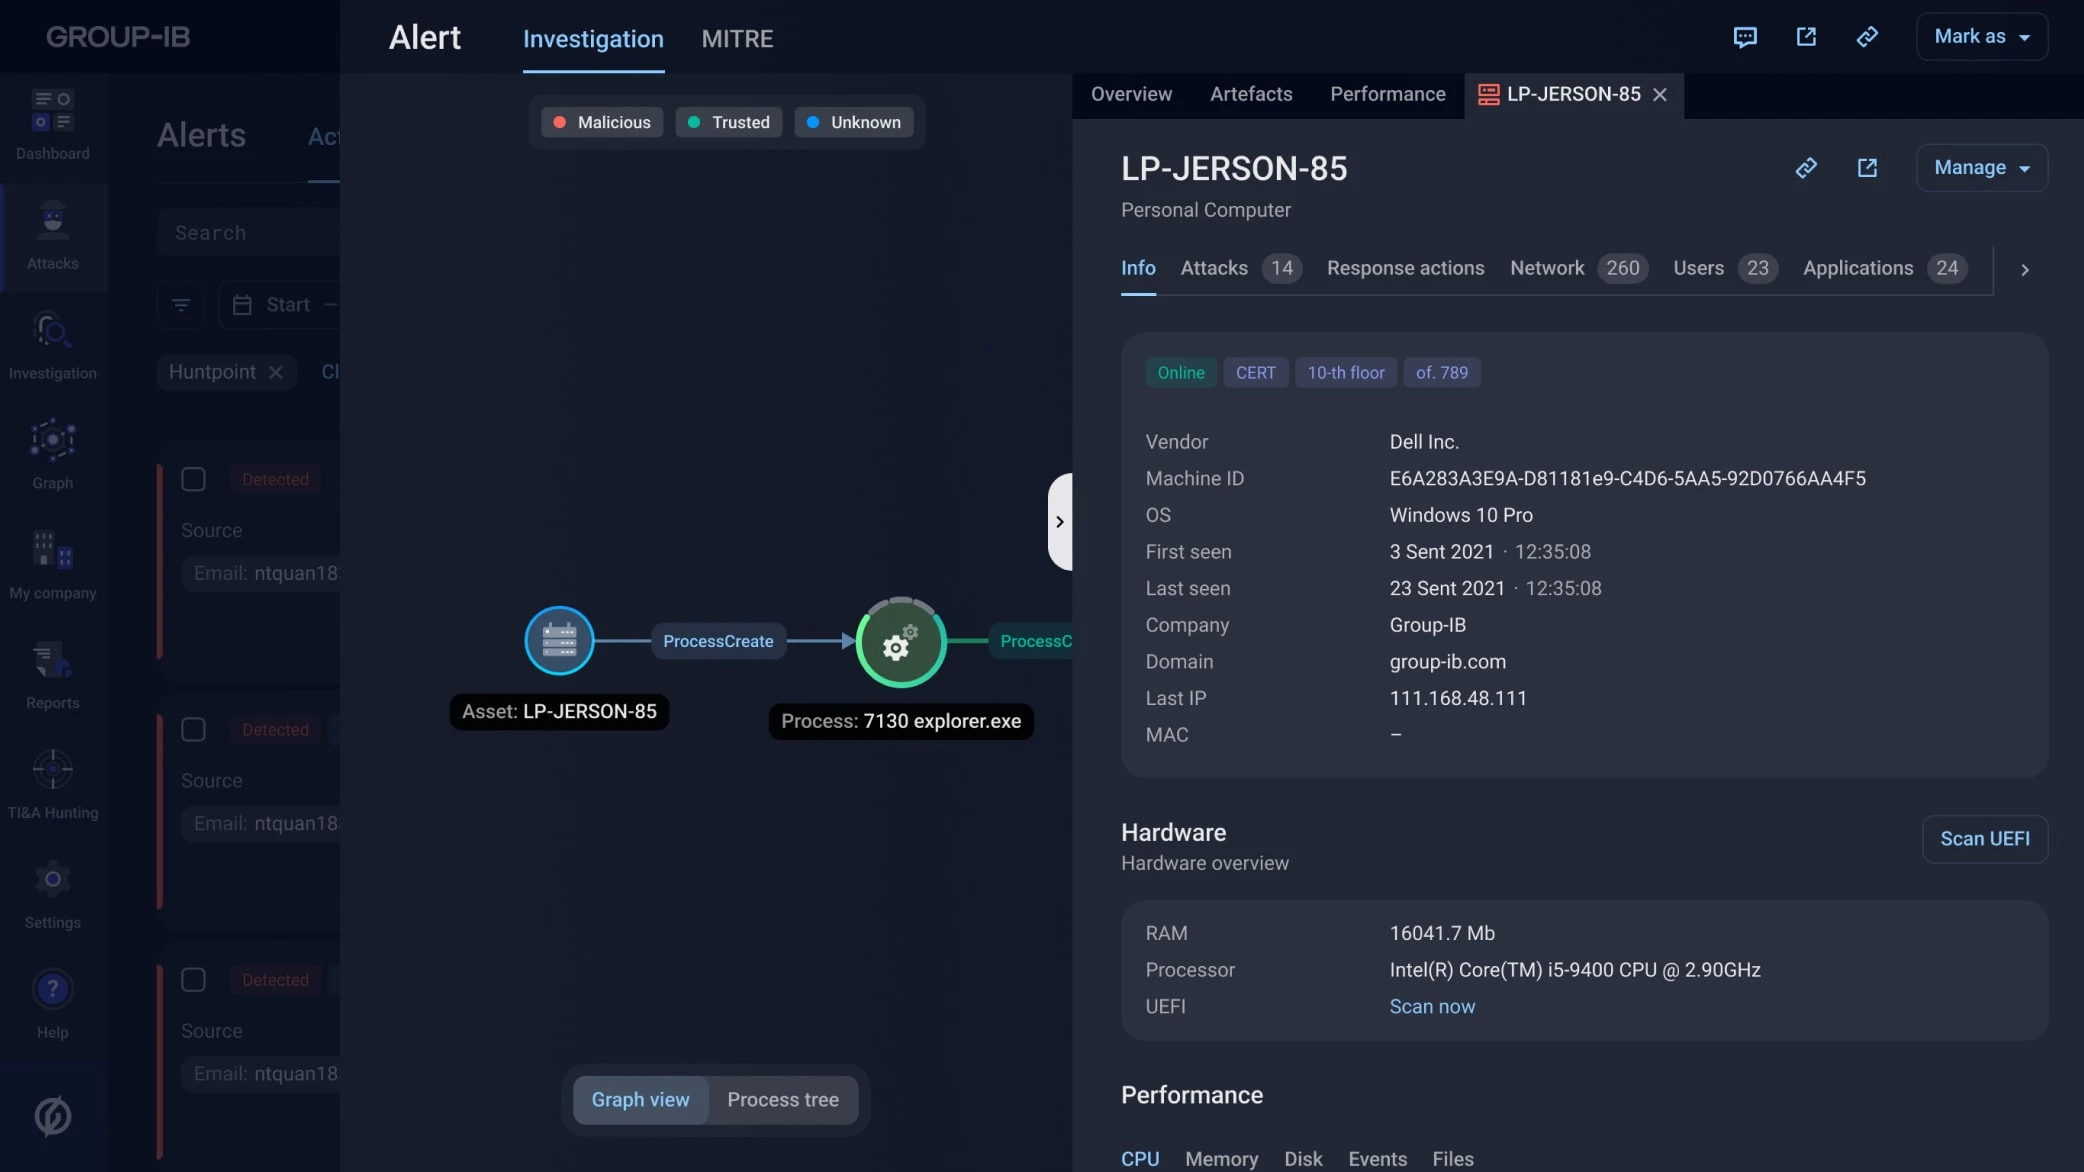
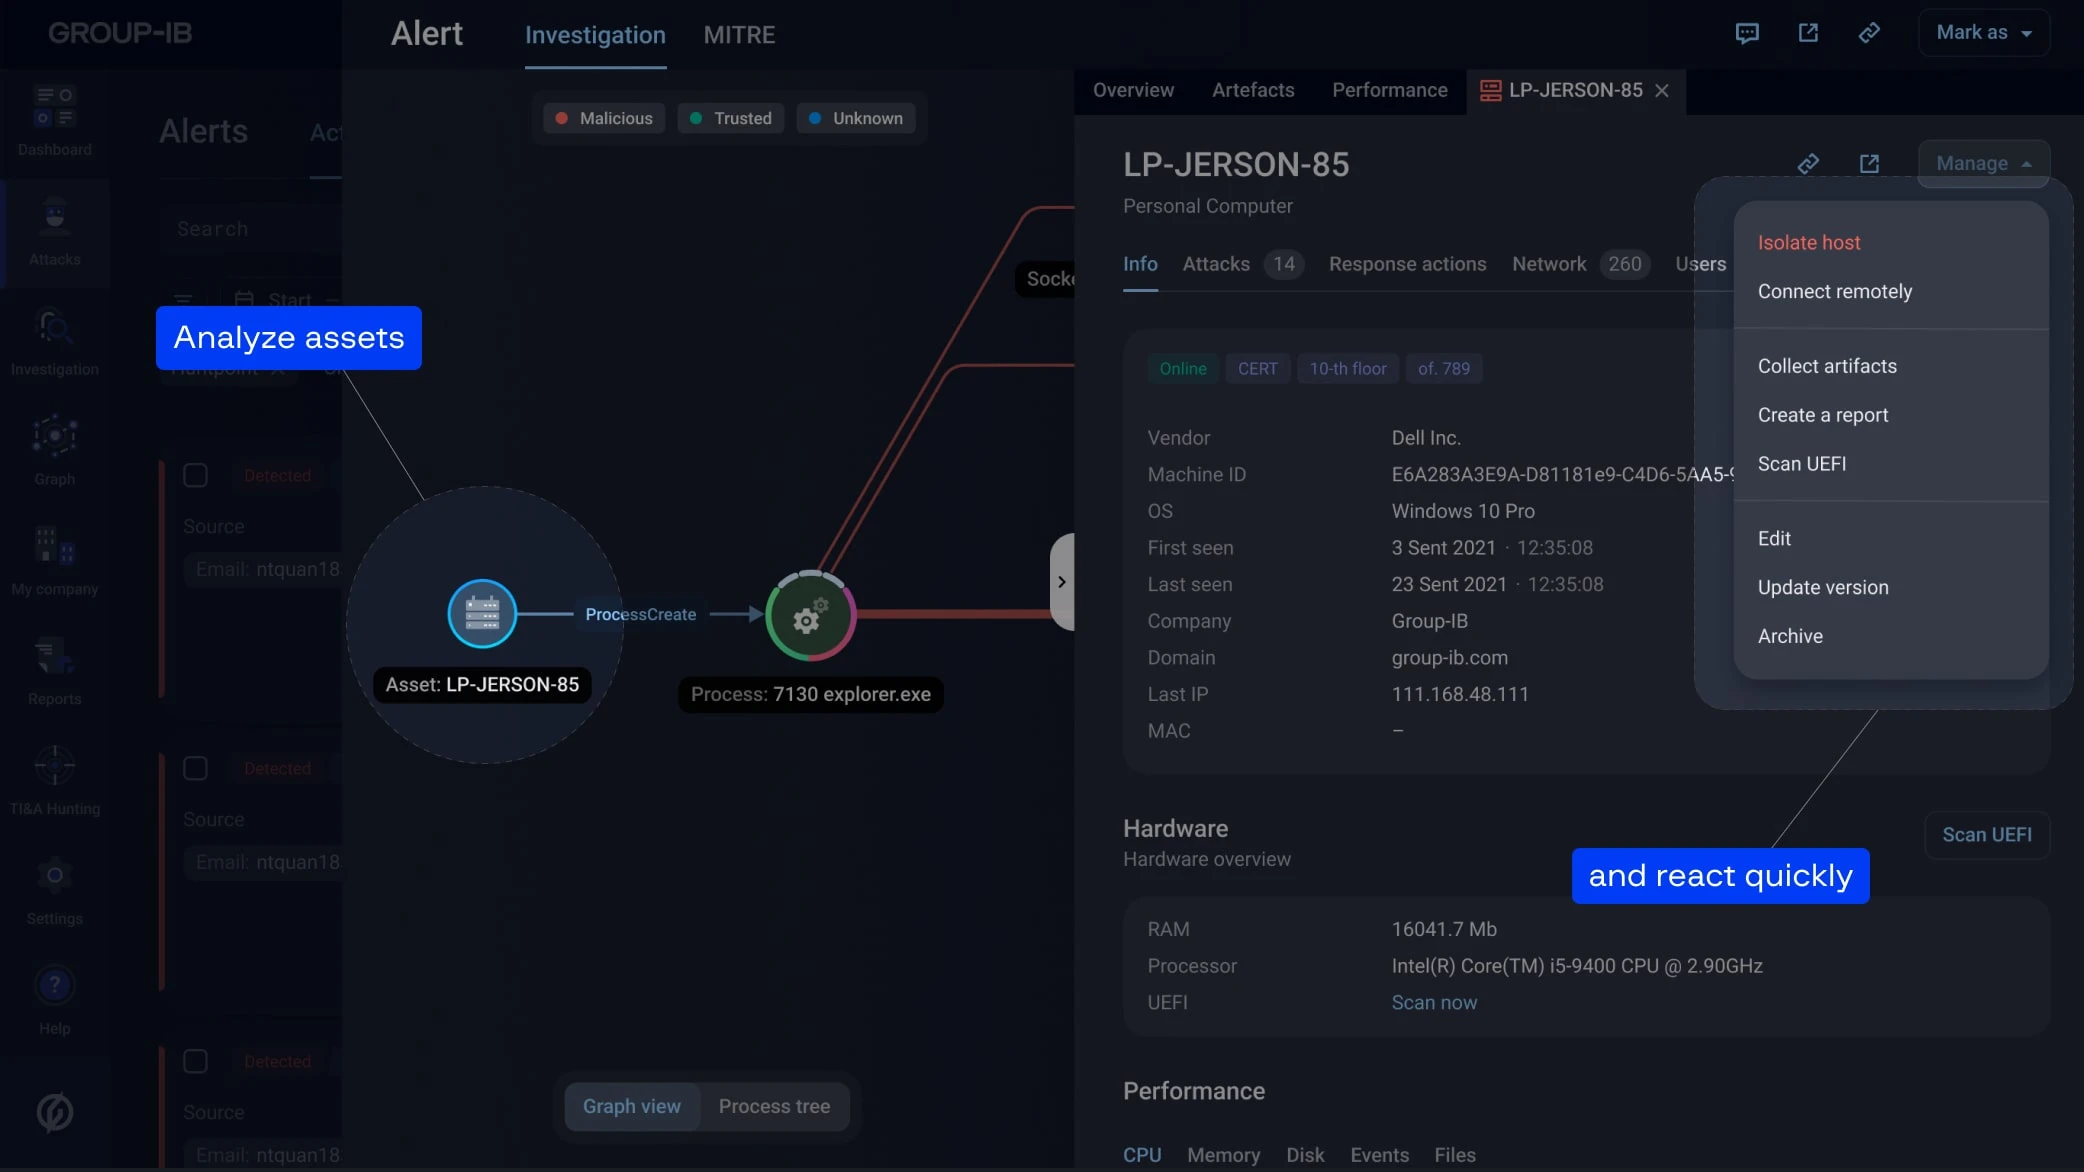
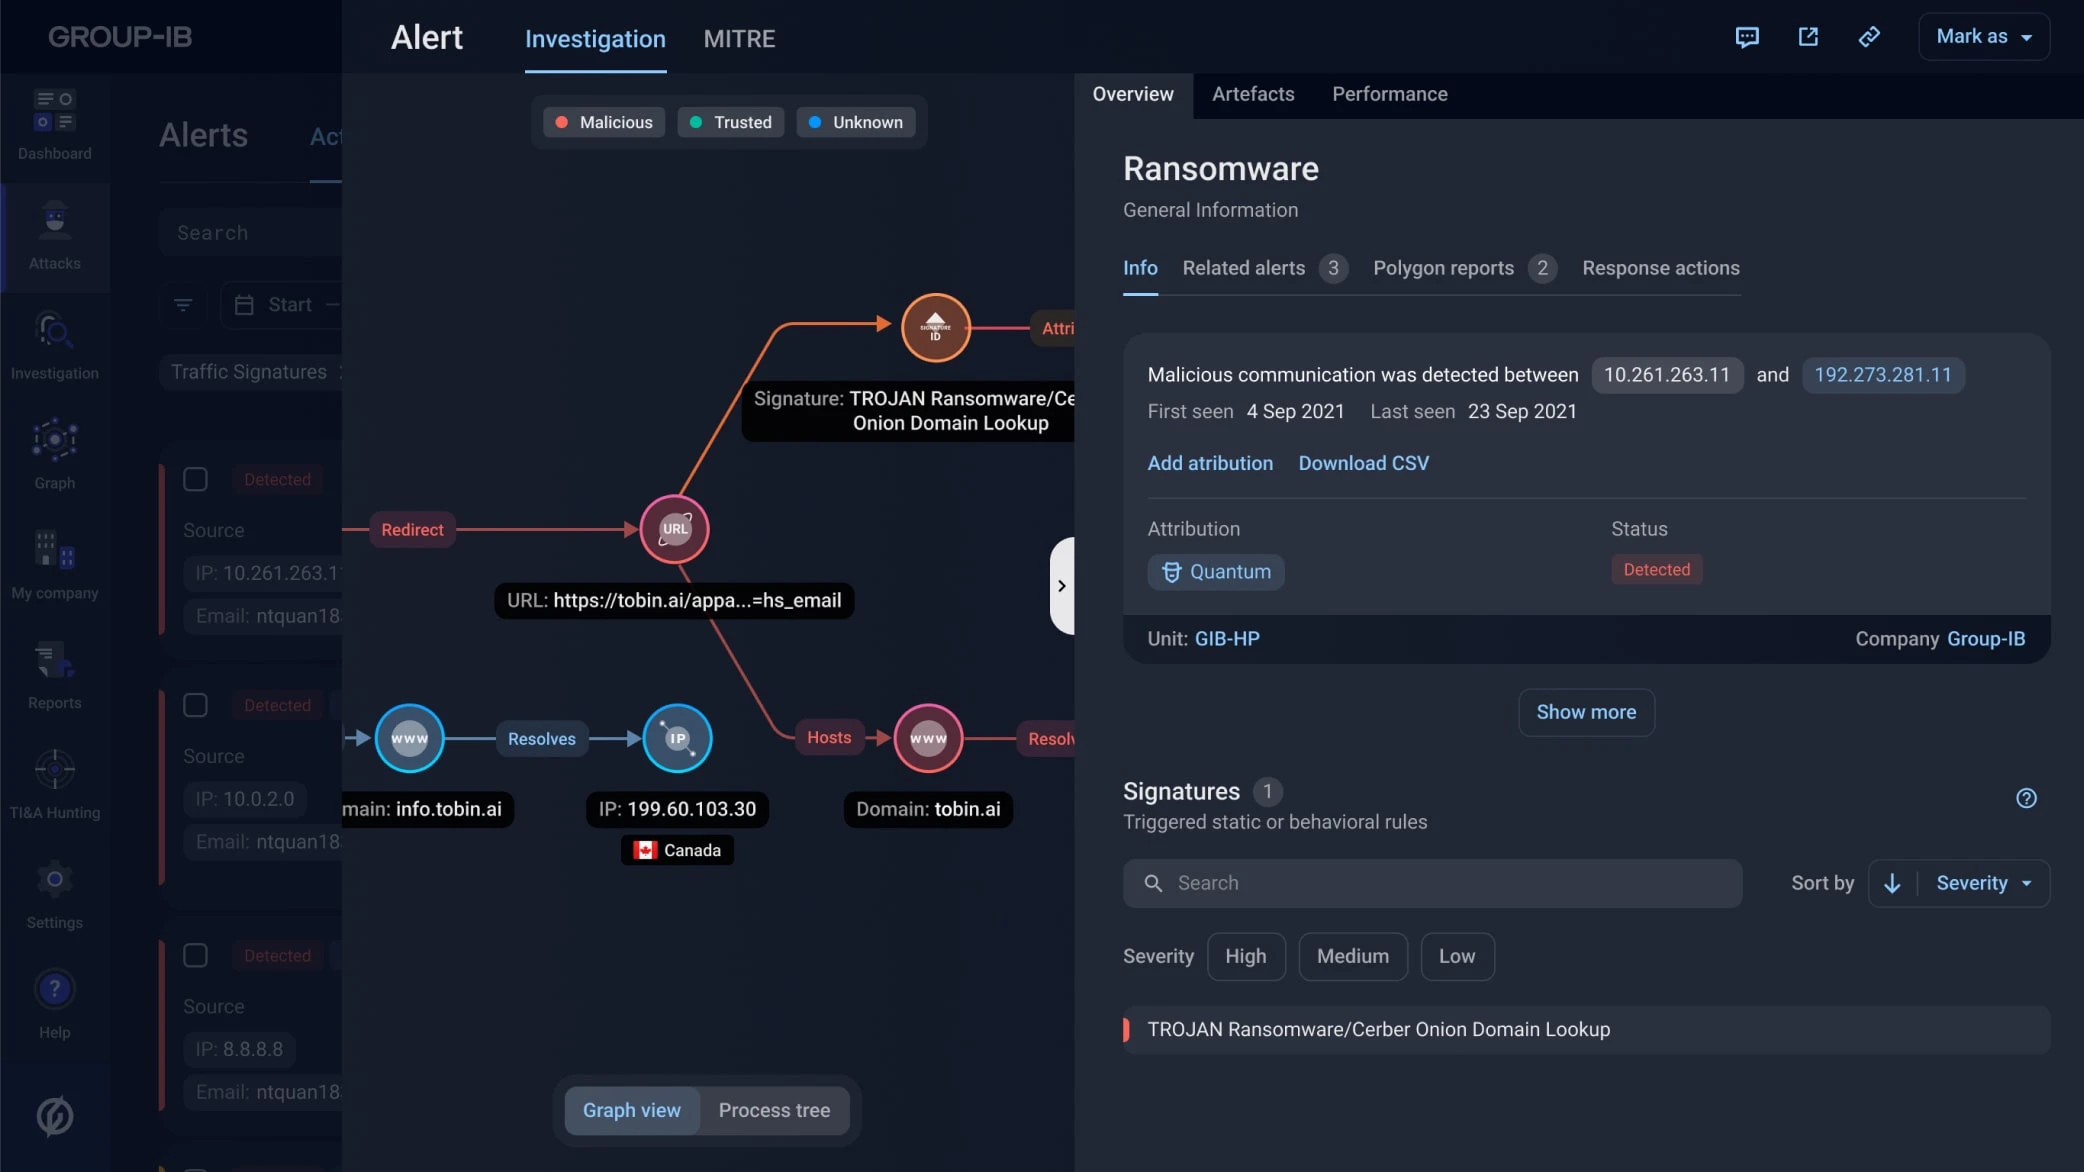
EDR agent'ı uç noktadaki zararlı etkinliği tehdit istihbaratı, imza ve davranışsal analizle bulur. Bir tehdit bulduğunda dosyayı engelleyebilir, süreci sonlandırabilir ya da cihazı ağdan yalıtabilir. NTA ağ trafiğini L2-L7'de inceler, anormallikleri, yanal hareketi ve şifreli trafikteki tehditleri yakalar. Şüpheli dosya ve bağlantılar Malware Detonation Platform adlı çalıştırma ortamında açılır. Bu ortam 290'dan fazla dosya biçimini işler.

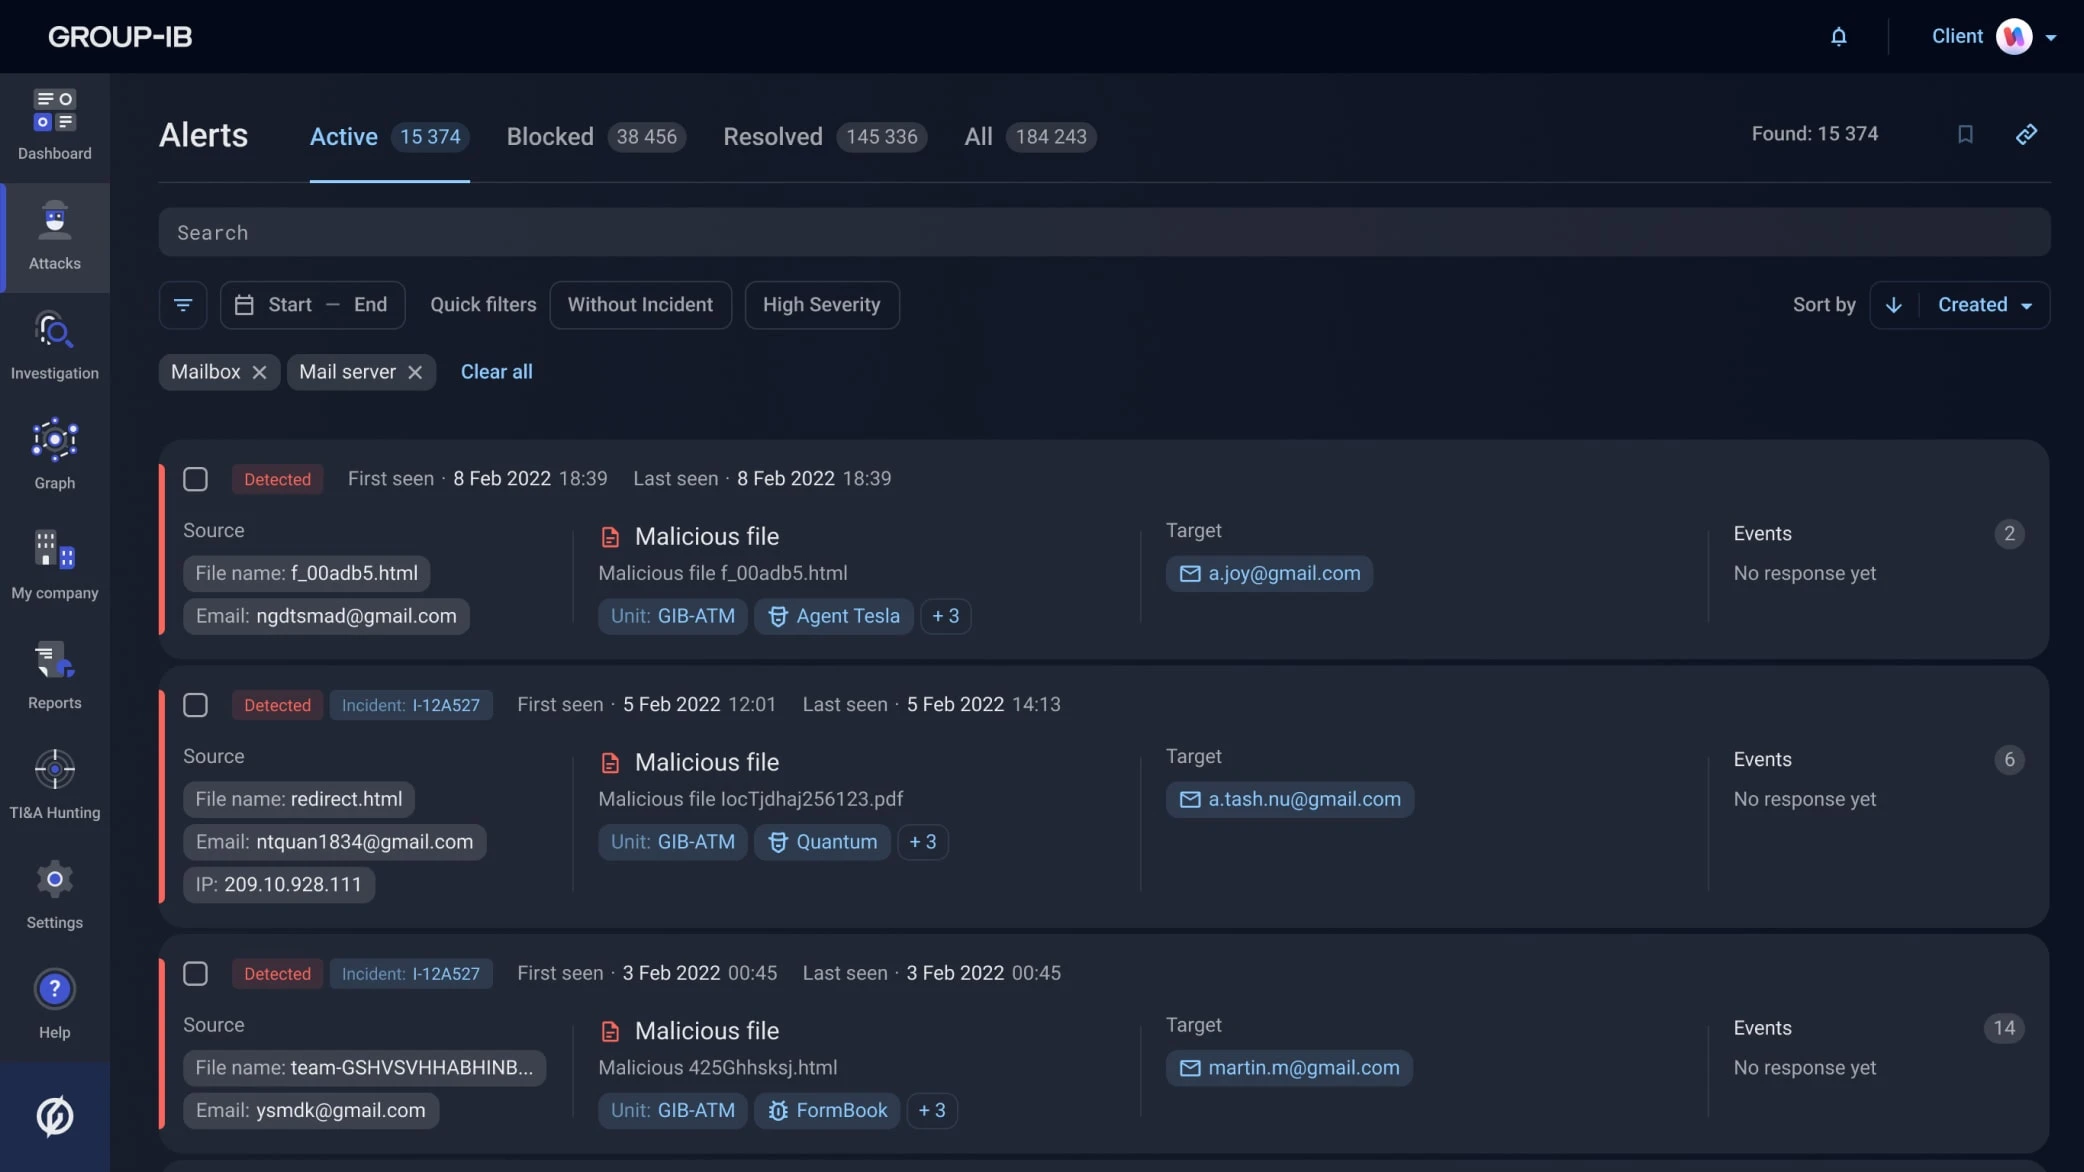
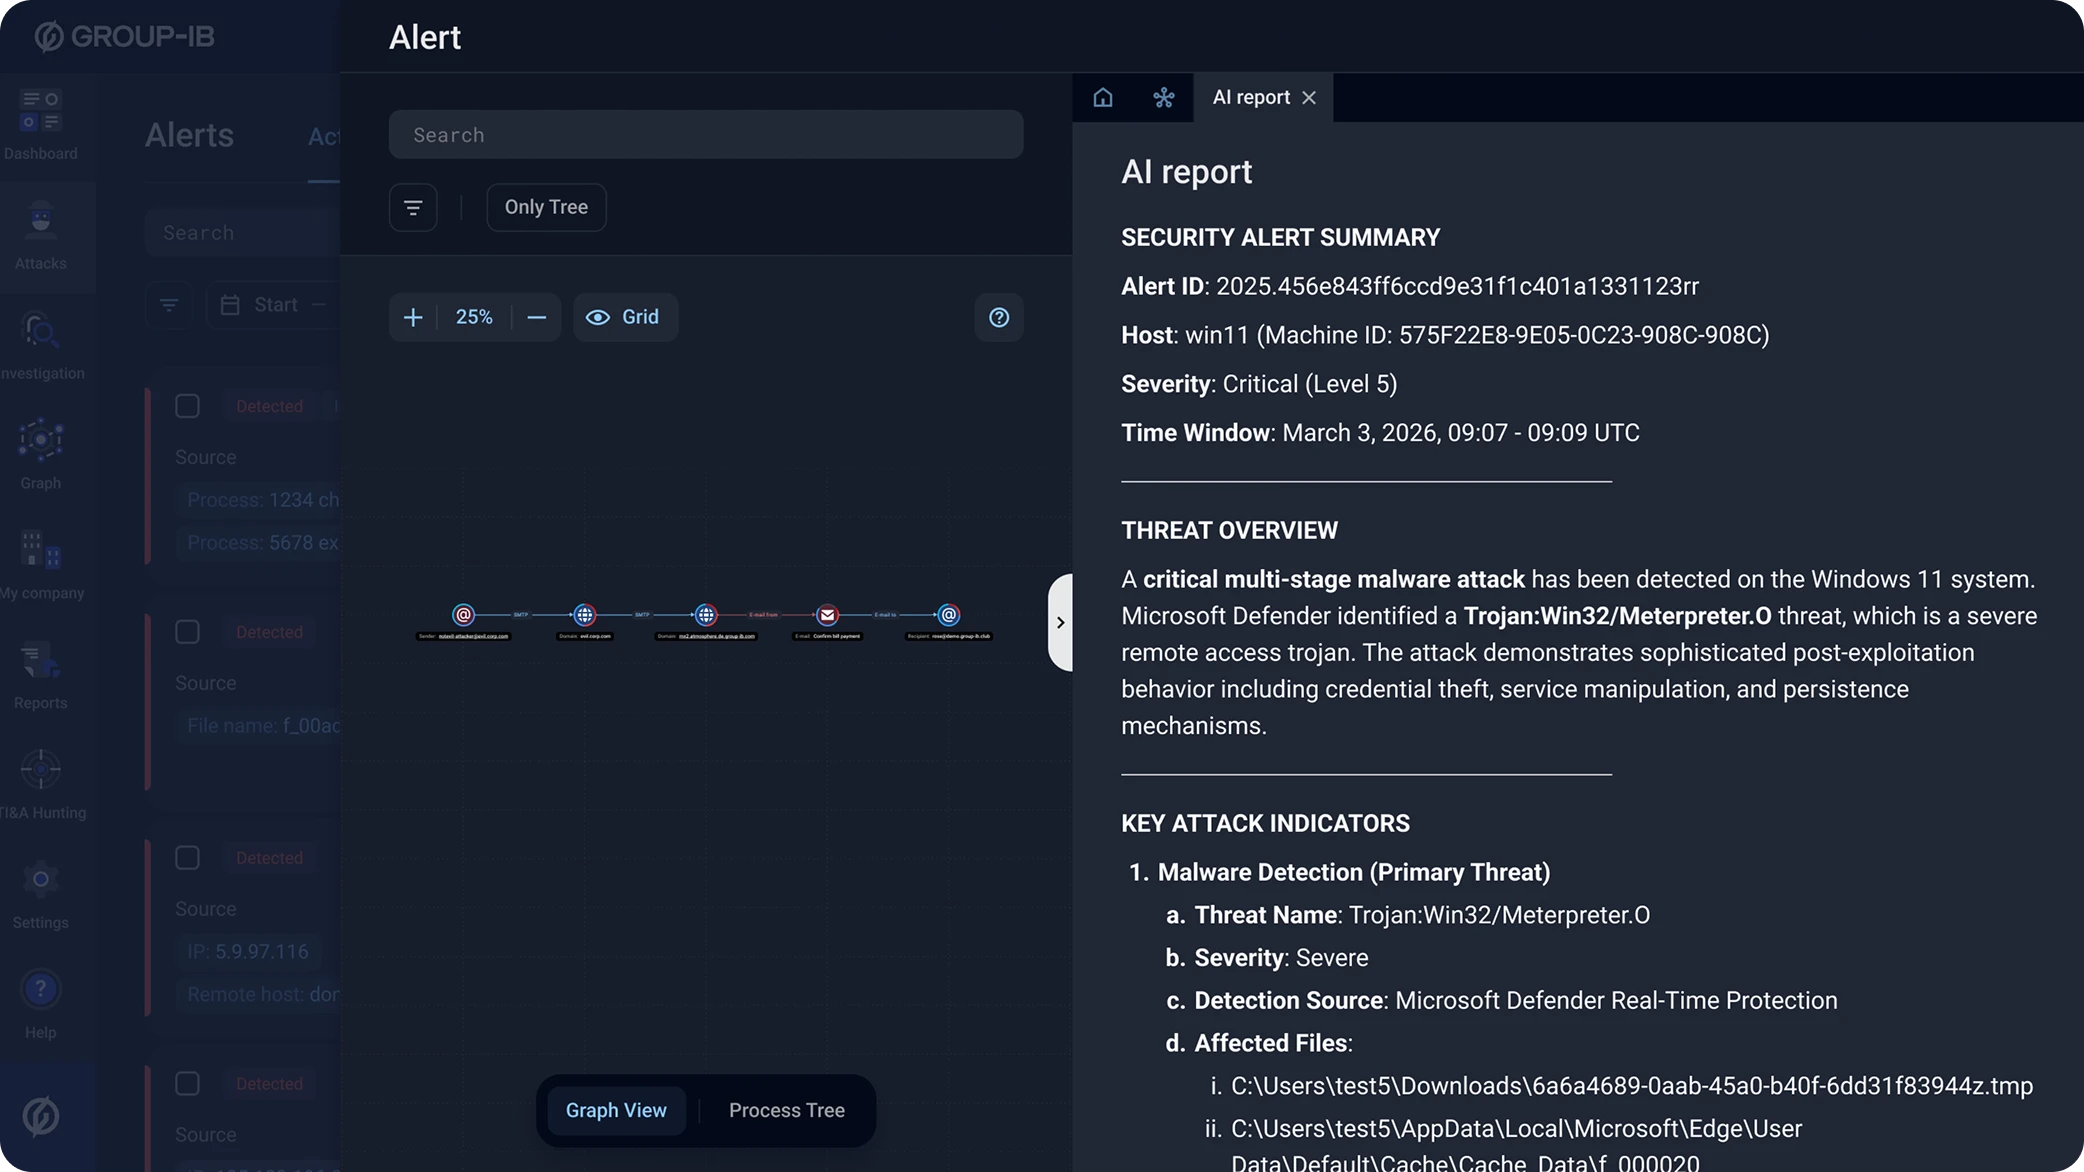
Telemetri, meta veri, günlük ve flow verisi tek XDR konsolunda toplanır ve tehdit avında birlikte aranır. Prevyn AI adlı yapay zekâ yardımcısı bir uyarıyı tehdit istihbaratıyla birlikte değerlendirir, analistin onayına sunulacak müdahale adımlarını hazırlar ve olayın açıklamasını yazar. Kurumun SIEM'iyle hazır entegrasyonlar ve bir API üzerinden veri alışverişi yapılır.

Group-IB'nin izleme döngüsü: 7/24 uyarı izleme, sınıflandırma, ilişkilendirme, bildirim ve saldırgana atıf
Yönetilen tespitin beş adımı: CERT-GIB uyarıları gece gündüz izler, yanlış alarmları ayıklar, ilişkili uyarıları birleştirir, önemli olayı bildirir ve tehdidi bir saldırgana bağlar.
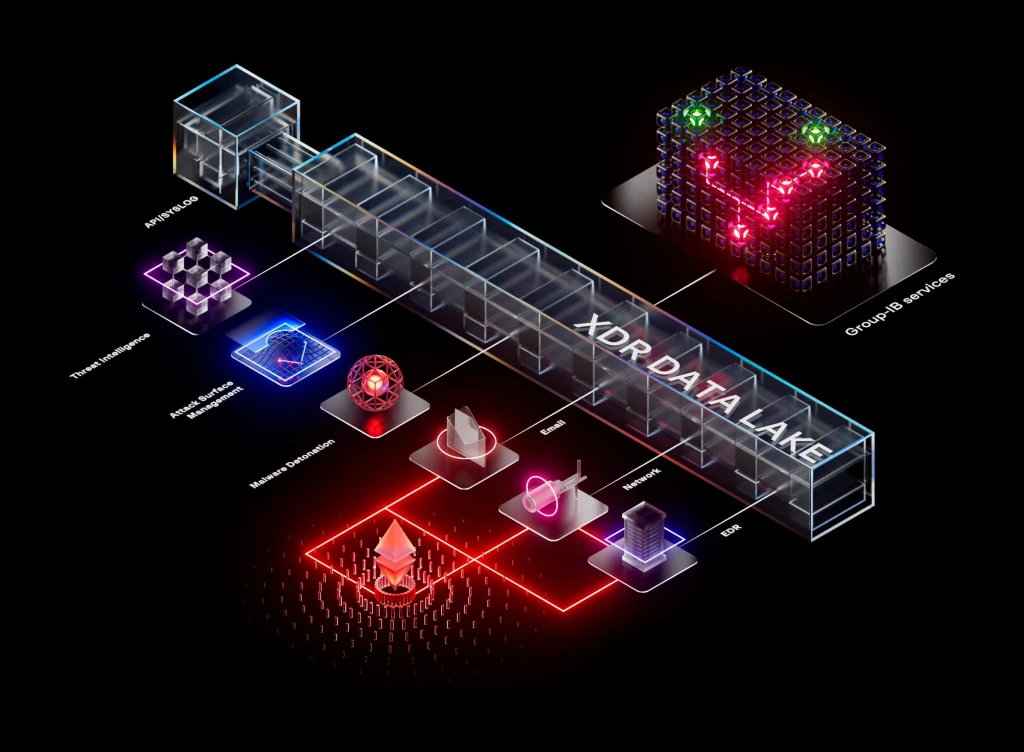
Managed XDR şeması: EDR, ağ, e-posta, çalıştırma ortamı, saldırı yüzeyi ve tehdit istihbaratı verisi tek XDR veri gölünde
Managed XDR'ın yapısı: uç nokta, ağ ve e-posta verisi, çalıştırma ortamı, saldırı yüzeyi ve tehdit istihbaratı tek veri gölünde toplanır; Group-IB'nin hizmetleri bu veriyle çalışır.

Özellikler

Öne çıkan özellikler

Tek XDR konsolu

Uç nokta, ağ, e-posta ve günlük verisi aynı ekranda aranır ve birbiriyle ilişkilendirilir.

Tek tıkla müdahale

Analist onay verdikten sonra dosya engelleme, süreç sonlandırma ya da cihaz yalıtma tek tıkla başlar.

Zararlı yazılım çalıştırma ortamı

Şüpheli nesneler sanal bir ortamda açılır. Ortam, sanal makineyi tanıyıp kendini gizleyen zararlı yazılımlara karşı önlem içerir.

Tehdit istihbaratıyla atıf

Bulgu, saldırganın altyapısı, yöntemleri ve kullandığı zararlı yazılım ailesiyle eşleştirilir.

Yönetilen hizmetler

Managed Detection, Managed Threat Hunting ve Managed Response hizmetleri 7/24 verilir.

Neden Managed XDR

Analistlerin incelemesi

Uyarıları 55'ten fazla sertifikalı analist inceler ve uyarıların %95'i 60 dakika içinde analiz edilir.

Müdahale süresi hedefi

Managed Response hizmetinin hedefi tehdidi 15 dakikada sınırlamak ve ilk raporu 24 saat içinde vermektir.

Saldırganı tanıyan tespit

Tespit Group-IB'nin tehdit istihbaratıyla beslenir. Uyarı, hangi saldırgan grubuna ve yönteme ait olduğu bilgisiyle gelir.

Üç abonelik

Standard, Pro ve Enterprise abonelikleri arasından kurumun ihtiyacına uyan seçilir.

Ürün ailesi

Managed XDR ile birlikte

Aynı alanda Group-IB

  • Yazılım SaaS

    Threat Intelligence

    Group-IB Threat Intelligence, kurumu hedef alan saldırgan grupları, altyapılarını ve yöntemlerini izler ve bulguları kurumun güvenlik araçlarına aktarır. Güvenlik operasyon merkezleri, olay müdahale ve tehdit avı ekipleri ile güvenlik yöneticileri için hazırlanmıştır.

  • Yazılım SaaS

    Attack Surface Management

    Group-IB Attack Surface Management, kurumun internete açık varlıklarını otomatik bulur, sürekli izler ve her birine bir risk puanı verir. Unutulmuş sunucuları, gölge BT'yi ve yanlış yapılandırmaları görmek isteyen güvenlik ekipleri için uygundur.

  • Yazılım SaaS

    Digital Risk Protection

    Group-IB Digital Risk Protection, markanın ve yöneticilerin açık, derin ve karanlık ağda kötüye kullanılmasını izler ve ihlal eden içeriği kaldırtır. Kimlik avı sayfaları, sahte hesaplar ve sahte uygulamalarla hedef alınan kurumlar için uygundur.

  • Yazılım SaaS On-premise

    Fraud Protection

    Group-IB Fraud Protection, web ve mobil oturumlardaki dolandırıcılığı cihaz parmak izi ve davranışsal analizle tespit eder ve engeller. Bankacılık, ödeme ve e-ticaret hizmeti veren kurumlar için hazırlanmıştır.

  • Yazılım SaaS On-premise

    Business Email Protection

    Group-IB Business Email Protection, kurumsal e-postayı kimlik avına, iş e-postası dolandırıcılığına (BEC) ve zararlı eklere karşı korur. Bulutta ya da on-premise çalışır, Microsoft 365 ve Google Workspace ile entegre olur.

Sorular

Managed XDR hakkında sık sorulan sorular

Sorunuzun cevabı burada yoksa Managed XDR için uzmanımıza sorun.

Uzmanımıza sorun
Managed XDR ile EDR arasındaki fark nedir?
EDR yalnız uç noktayı izler. Managed XDR uç nokta, ağ trafiği ve e-posta verisini tek konsolda birleştirir ve bunun üstüne Group-IB analistlerinin 7/24 incelemesini ekler.
Managed XDR hangi aboneliklerle sunulur?
Standard, Pro ve Enterprise abonelikleri vardır. Demsistem, kurumun ortamına ve ekibine uyan aboneliğin seçiminde destek verir.
Managed XDR mevcut SIEM ile çalışır mı?
Evet. Uyarı ve olay verisi hazır entegrasyonlar ve API ile SIEM'e ve kurumun kendi dashboard'larına aktarılır.

İletişim

Managed XDR için bir uzmanla görüşün

Ürün seçimi, lisans ve deneme kurulumu için Group-IB ürünlerini tanıyan bir uzmanımızla görüşebilirsiniz.